
業務の一部を外部へ委託すると、院内の負担を調整しやすくなります。一方、患者情報や職員情報に外部事業者が触れる場合、「契約したから管理も任せた」とは言えません。
個人情報保護委員会の医療・介護関係事業者向けガイダンスは、委託元に対し、委託先の選定や契約内容の整備、取扱状況の定期確認など、委託先を適切に監督するための対応を示しています。ここでは、事務代行、検査、清掃、システム運用などを検討するときの実務ポイントを整理します。
1. 委託するデータと作業範囲を先に決める
「予約業務を委託する」といった業務名だけでは、必要な情報の範囲が分かりません。予約日時と連絡先だけか、診療科、受診履歴、問診内容まで扱うのかを業務ごとに書き出します。
確認するのは、扱う情報、閲覧・入力・持ち出しの権限、保管場所、利用期間、作業する人、委託目的です。業務に不要な患者情報を渡さない設計が、最初の安全対策になります。
2. 選定時は書類だけで終わらせない
公的ガイダンスは、委託先の体制や規程を確認し、業務内容に応じて必要なら取扱場所の確認や、それに代わる合理的な方法を取ることを挙げています。
実務では、次の点を質問し、回答と確認日を記録します。
・担当者ごとのアカウント管理とアクセス権の見直し
・端末、通信、保存データに対する安全管理
・従業者への教育、秘密保持、退職時の権限停止
・事故を検知した際の連絡先と初動手順
・再委託の有無、再委託先、委託元への事前報告・承認方法
認証や規程の有無だけで安全性を断定せず、実際に委託する作業で運用されるかを確かめます。
3. 契約書には運用条件を落とし込む
契約では、委託する作業と情報の範囲だけでなく、安全管理措置、目的外利用の禁止、従業者の監督、再委託の条件、事故時の報告、監査・確認への協力を定めます。契約終了後のデータ返却・消去や、その完了確認も決めておきます。
条項の具体的な内容は、委託する情報や業務、契約関係によって異なります。ひな形をそのまま使うのではなく、個別の契約は専門家にも確認してください。
4. 委託開始後も定期的に確認する
委託開始時の確認で終わらせず、定期的に、また業務・担当者・システム・再委託先が変わったときに、当初の説明どおり運用されているかを確認します。質問票、証跡の提出、オンライン確認、訪問などから、業務のリスクに合う方法を選びます。
確認結果に不備があれば、対応期限と責任者を決め、改善状況まで記録します。問題が起きたときの連絡窓口と報告期限も、担当者が迷わず使える形にしておきます。
5. 終了時のデータ処理まで設計する
業務終了や委託先の変更時には、アカウント停止、データ返却・削除、複製やバックアップの扱い、削除完了の確認を行います。データの消去をさらに別の事業者へ委託する場合も、取扱方法と確認方法を契約・手順に含めます。
委託先管理は、選定時の書類集めではなく、情報の受け渡しから終了まで続く運用です。まずは委託業務の一覧を作り、どの情報を誰が扱うか、何を根拠に確認するかを見えるようにすると、抜けを見つけやすくなります。
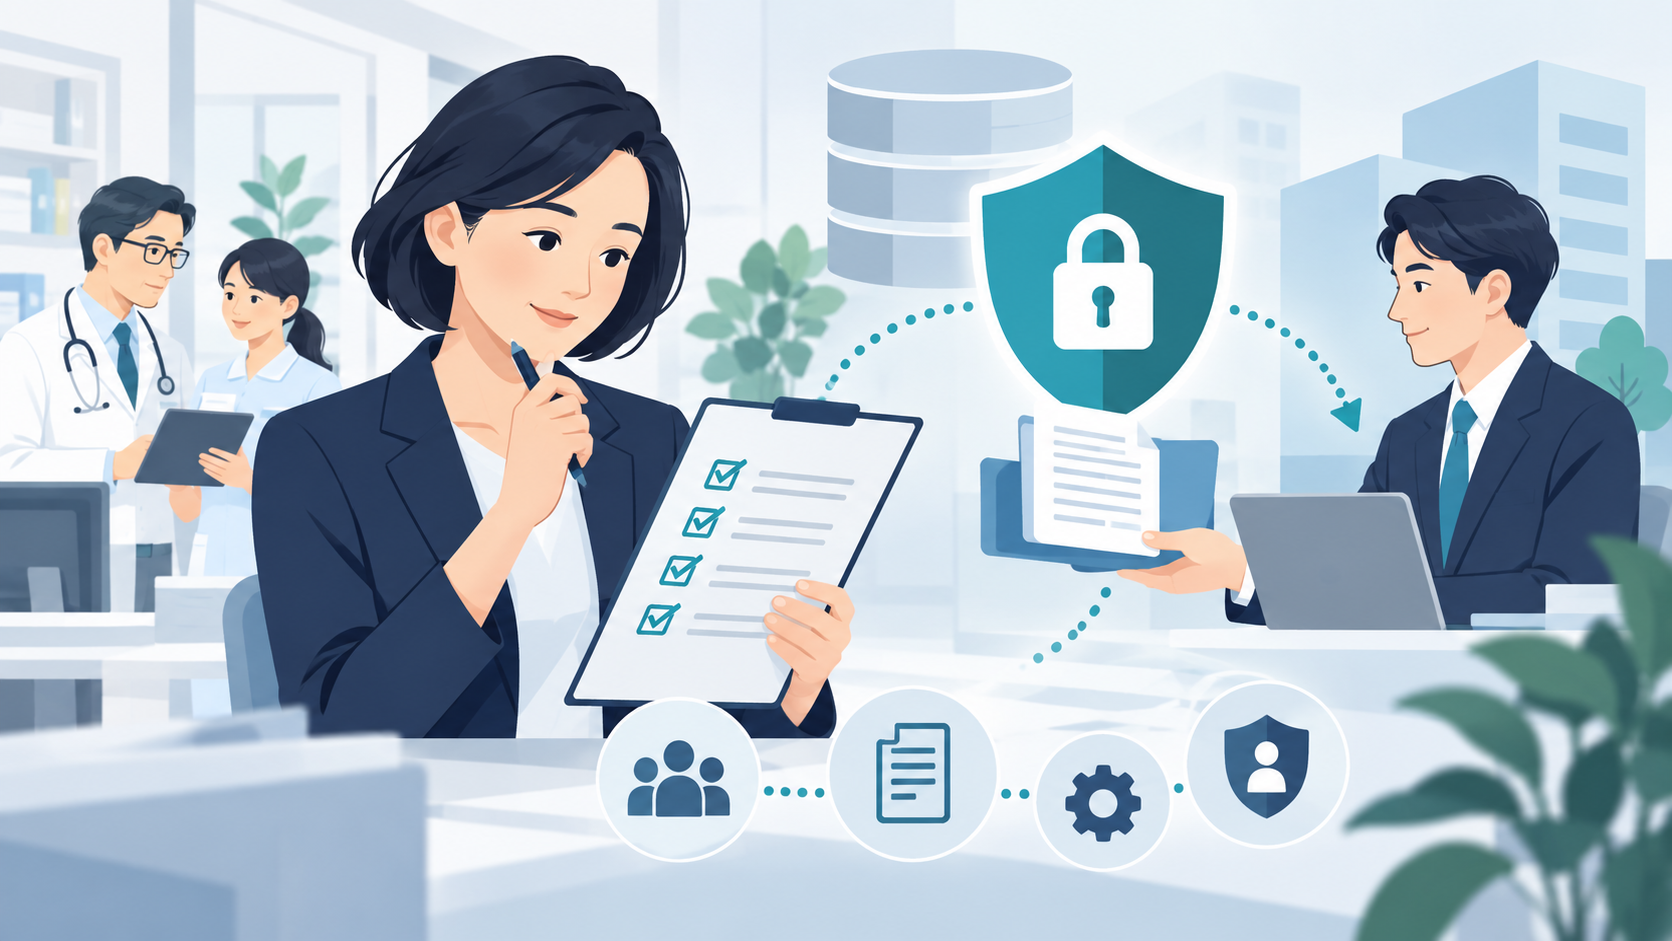
導入前の確認リスト
□ 委託する目的と作業範囲を説明できる
□ 委託先へ渡す情報を必要最小限にしている
□ 委託先の安全管理体制と実際の運用を確認した
□ 再委託の条件と報告・承認手順を決めた
□ 契約に事故報告、確認協力、終了後のデータ処理を定めた
□ 定期確認の担当者、時期、記録方法を決めた
□ 委託終了時の権限停止とデータ処理を手順化した
出典・確認メモ
主な出典:個人情報保護委員会「医療・介護関係事業者における個人情報の適切な取扱いのためのガイダンス」

確認日:2026年10月4日
編集メモ:公的ガイダンスをもとにした一般的な実務整理です。個別の契約内容や事案への法的判断を示すものではありません。